四部委聯(lián)合發(fā)布《云計算服務(wù)安全評估辦法》,云計算安全迎來新規(guī)范
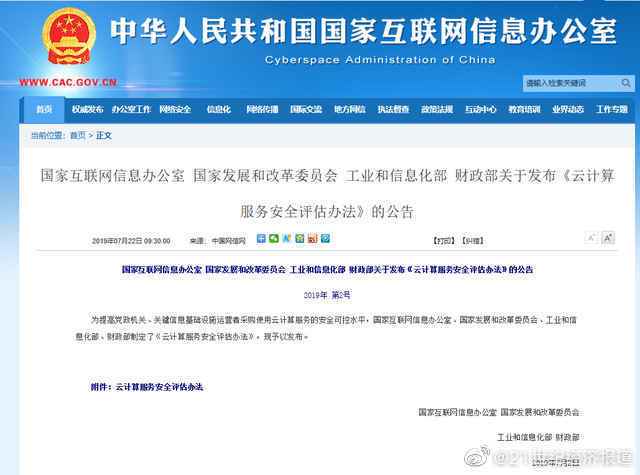
7月22日,國家互聯(lián)網(wǎng)信息辦公室、國家發(fā)展和改革委員會、工業(yè)和信息化部、財政部四部委聯(lián)合發(fā)布了《云計算服務(wù)安全評估辦法》(以下簡稱《辦法》)。這是我國首部針對云計算服務(wù)安全評估的規(guī)范性文件,標(biāo)志著云計算服務(wù)安全進入了一個新的階段。
《辦法》的出臺背景是我國云計算產(chǎn)業(yè)快速發(fā)展,但安全監(jiān)管相對滯后。云計算服務(wù)在政務(wù)、金融、能源等關(guān)鍵領(lǐng)域廣泛應(yīng)用,但云平臺的安全風(fēng)險也日益凸顯。為保障國家安全和公共利益,四部委聯(lián)合制定了該《辦法》,旨在通過安全評估,提高云計算服務(wù)的安全防護水平,促進云計算產(chǎn)業(yè)健康有序發(fā)展。
《辦法》明確了云計算服務(wù)安全評估的范圍、內(nèi)容和程序。評估對象為面向黨政機關(guān)、關(guān)鍵信息基礎(chǔ)設(shè)施運營者提供服務(wù)的云平臺。評估內(nèi)容主要包括云服務(wù)商的安全性、云平臺的安全性和云服務(wù)的安全性三個方面,具體涉及開發(fā)、供應(yīng)鏈、運維、數(shù)據(jù)安全等多個環(huán)節(jié)。評估程序包括自評估、第三方評估和持續(xù)監(jiān)督等步驟。
《辦法》的發(fā)布受到了業(yè)內(nèi)人士的廣泛關(guān)注。專家表示,該《辦法》將推動云服務(wù)商加強安全能力建設(shè),提升用戶對云計算服務(wù)的信任度,同時也為監(jiān)管部門提供了有力的抓手。對于云服務(wù)商而言,需要通過評估才能繼續(xù)為關(guān)鍵領(lǐng)域提供服務(wù),這無疑提高了行業(yè)門檻,有利于優(yōu)勝劣汰。
值得注意的是,《辦法》并非強制性要求,而是采用“評估+推薦”的模式。通過評估的云平臺將被列入“云計算服務(wù)安全評估合格名單”,供用戶參考。這一模式既尊重市場選擇,又引導(dǎo)行業(yè)自律,體現(xiàn)了監(jiān)管的靈活性。
《云計算服務(wù)安全評估辦法》的發(fā)布是我國云計算安全治理的重要里程碑,將有效促進云計算服務(wù)的安全、可信、可控,為數(shù)字經(jīng)濟發(fā)展提供堅實保障。隨著《辦法》的落地實施,云計算服務(wù)安全水平將進一步提升,用戶權(quán)益將得到更好保護。
如若轉(zhuǎn)載,請注明出處:http://m.awy4605.cn/product/7.html
更新時間:2026-10-15 07:43:08